

什么是设备流 (Device flow)?
OAuth 设备授权流 ,也称为设备流 (Device flow),是一种 OAuth 2.0 授权 (Grant) ,专为输入能力有限的设备(例如智能电视、物联网设备、游戏机)或无头应用程序(例如 CLI 工具)设计。它允许用户在这些设备上发起 授权请求 ,然后使用输入能力更强的设备(如智能手机或笔记本电脑)完成流程。
何时使用设备流 (Device flow)?
- 输入受限的设备
- 在智能电视上登录(例如,媒体应用程序)
- 在游戏机上登录(例如,游戏系统或媒体应用程序)
- 在会议设备上登录(例如,官方应用程序或视频会议应用程序)
- 在可穿戴设备上登录(例如,输入受限的智能手表)
- 访问物联网设备(例如,打印机、视频编码器或扬声器)
- 无头应用程序
- 命令行界面登录(例如,GitHub CLI 或 Stripe CLI)
- 桌面应用程序的二维码登录
- 通过使用智能手机扫描二维码快速安全地登录桌面应用程序(例如,Telegram、Steam 在桌面上的登录)。这种二维码登录流程可以视为传统 OAuth 2.0 设备流的一种变体。
设备流 (Device flow) 的终端用户流程是什么样的?
忽略二维码登录变体,让我们专注于标准的 OAuth 2.0 设备流。涉及两种类型的设备:
设备代码显示设备
这是用户需要授权访问的输入受限设备或无头应用程序。它显示 设备代码和验证 URI ,指导用户如何继续。
基本的用户界面是:
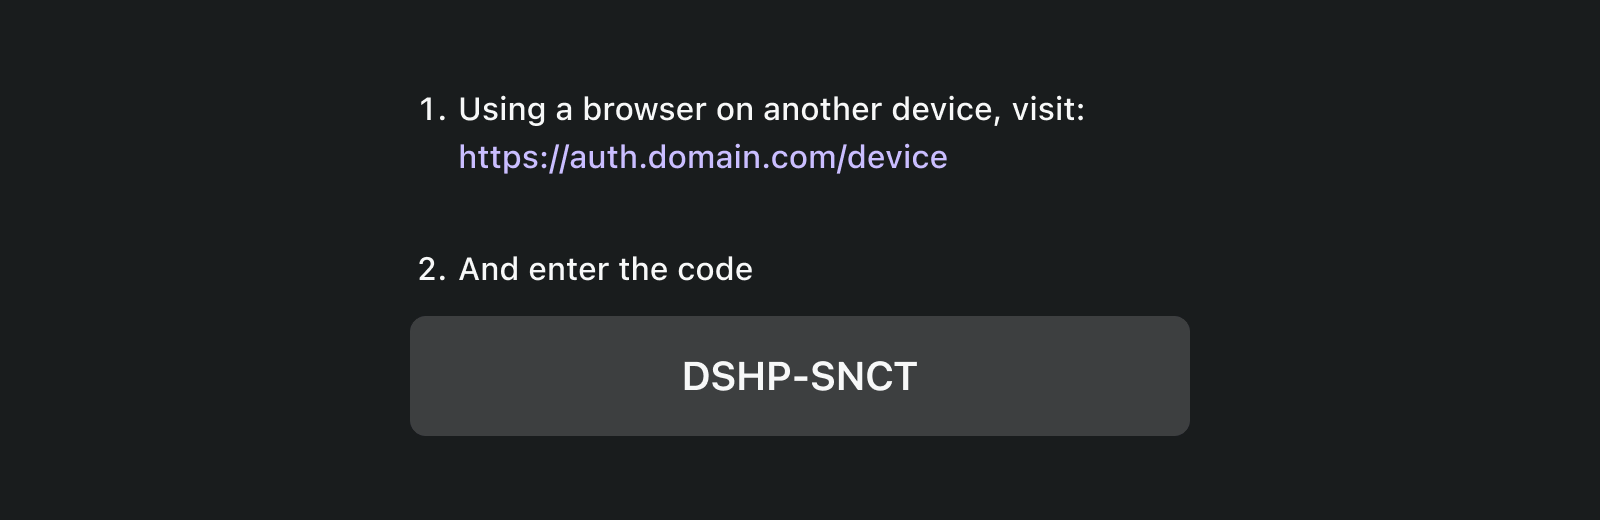
为了增强用户体验,服务通常会为验证 URL 生成二维码:
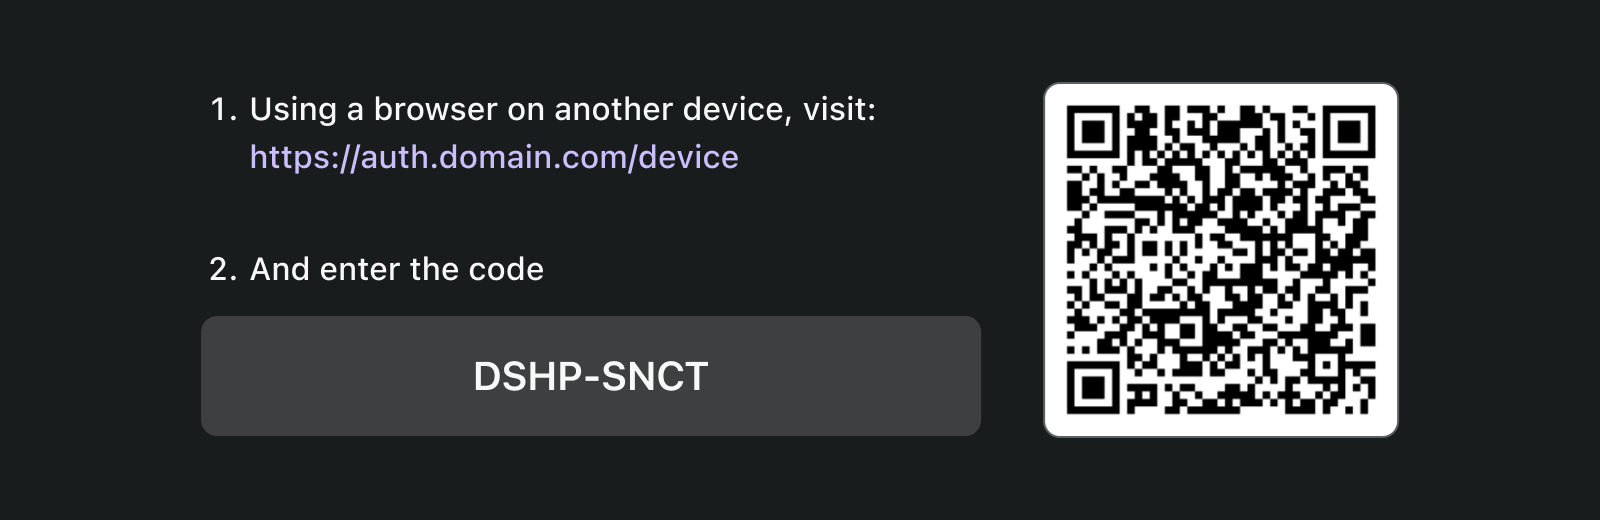
为了提高效率,将 verification_uri 中的二维码资源(例如,https://example.com/device)替换为 verification_uri_complete(例如,https://example.com/device?user_code=DSHP-SNCT),其中包含 URL 中的设备代码,帮助用户预填设备代码到字段中。
授权设备
根据登录目标设备上的说明,用户将:
- 使用具有浏览器访问和输入能力的另一台设备打开验证 URL。
- 输入显示的设备代码(可能已预填)并继续。
- 如果浏览器上没有现有会话,用户将首先登录服务。
- 同意页面将提示用户授权设备登录。
- 最后,在授权后将显示成功页面。
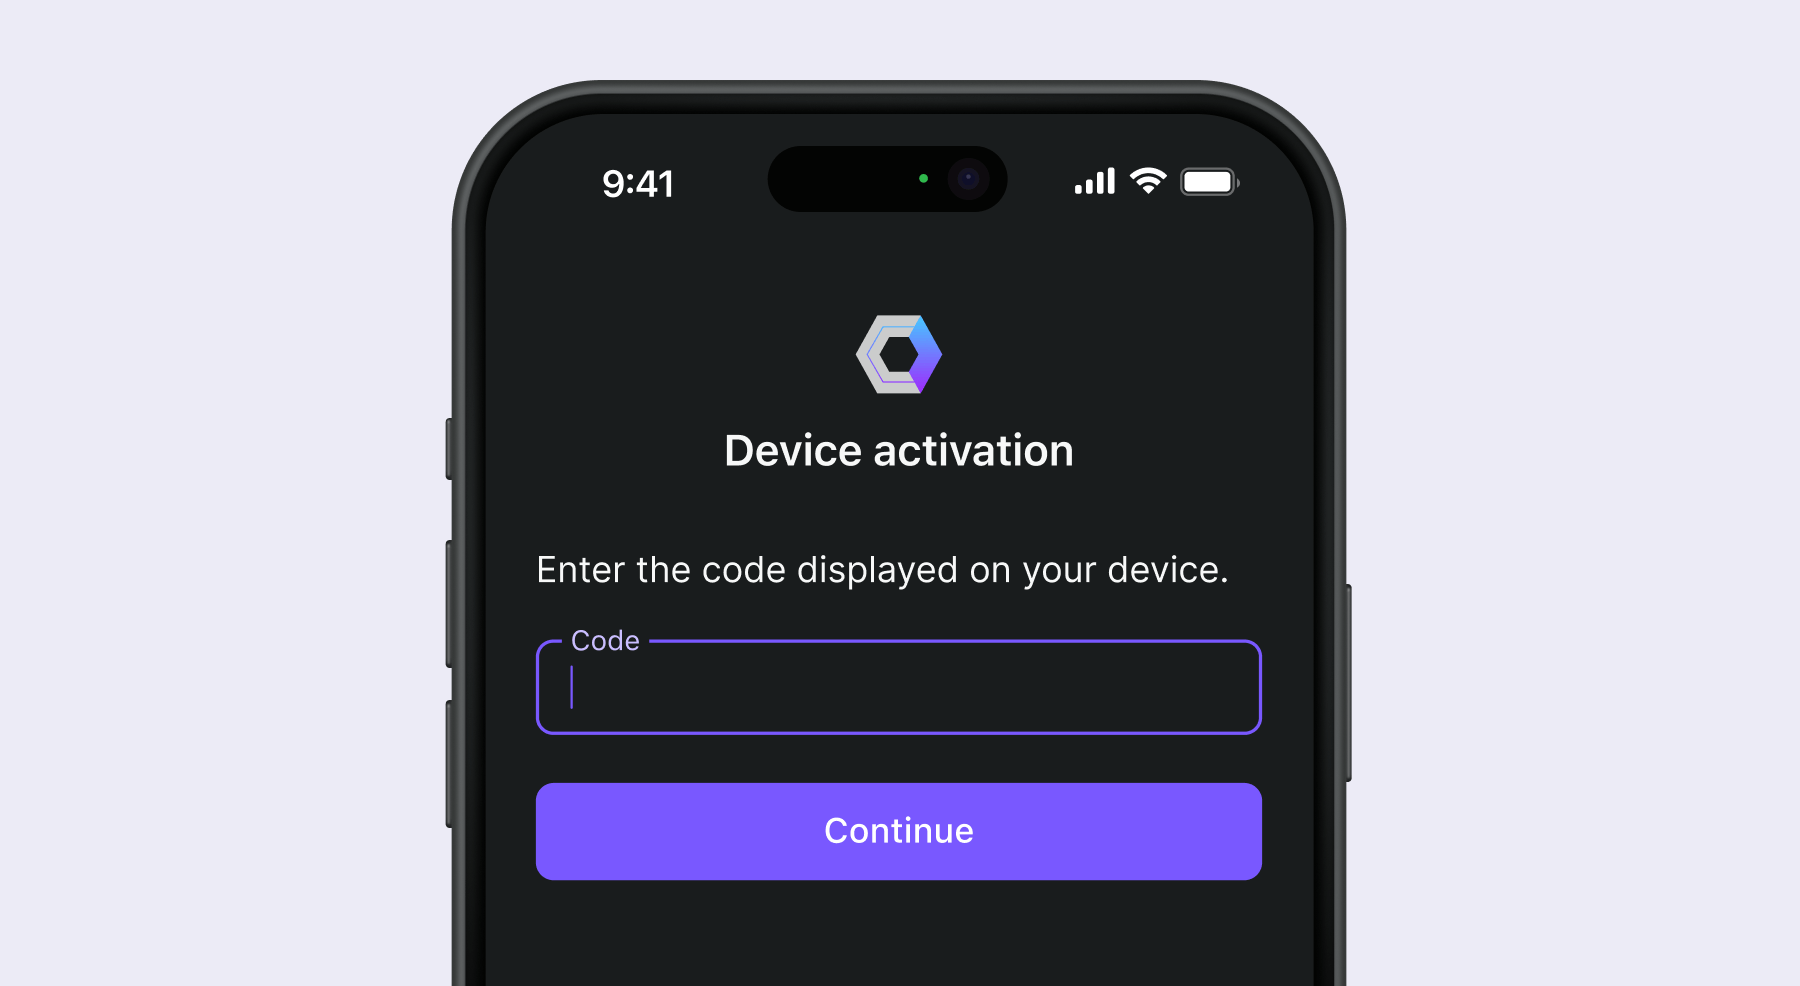
以下是一些已建立产品的设备流验证 URL 供你测试:
- 登录 Youtube 在智能电视上 : youtube.com/activate
- 登录 Disney+ 在智能电视上: disneyplus.com/begin
- 登录 Shopify 在三星 Galaxy Watch 上 : spotify.com/pair
- 登录 Zoom 在会议设备上 : zoom.us/oauth_device
- 登录 GitHub CLI : github.com/login/device
- 使用 Google 设备流 : https://www.google.com/device
设备流 (Device flow) 的工作流程是什么样的?
首先,你应该了解设备授权响应的参数,用于处理设备代码显示设备上显示的信息:
| 参数 | 描述 |
|---|---|
device_code | 设备验证代码。 |
user_code | 终端用户验证代码。 |
verification_uri | 授权服务器上的终端用户验证 URI。URI 应该简短且易于记忆,因为终端用户将被要求手动将其输入到用户代理中。 |
verification_uri_complete (可选) | 包含 “user_code”(或具有与 “user_code” 相同功能的其他信息)的验证 URI,设计用于非文本传输。 |
expires_in | ”device_code” 和 “user_code” 的有效期(以秒为单位)。 |
interval | 客户端在轮询 token 端点之间应等待的最小时间(以秒为单位)。如果未提供值,客户端必须使用 5 作为默认值。 |
{
    "device_code": "GmRhmhcxhwAzkoEqiMEg_DnyEysNkuNhszIySk9eS",
    "user_code": "WDJBMJHT",
    "verification_uri": "https://custom.domain.com/device",
    "verification_uri_complete":
        "https://custom.domain.com/device?user_code=WDJB-MJHT",
    "expires_in": 900,
    "interval": 5
}
当用户使用设备流进行认证 (Authentication) 时,主要包括以下步骤:
)%3b%7d%23mermaid-0 rect.note%5bdata-look='neo'%5d%7bstroke:%23aaaa33%3bfill:%23fff5ad%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 text.actor%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-0 .actor-line%7bstroke:%239370DB%3b%7d%23mermaid-0 .innerArc%7bstroke-width:1.5%3bstroke-dasharray:none%3b%7d%23mermaid-0 .messageLine0%7bstroke-width:1.5%3bstroke-dasharray:none%3bstroke:%23333%3b%7d%23mermaid-0 .messageLine1%7bstroke-width:1.5%3bstroke-dasharray:2%2c2%3bstroke:%23333%3b%7d%23mermaid-0 %5bid%24='-arrowhead'%5d path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-0 .sequenceNumber%7bfill:white%3b%7d%23mermaid-0 %5bid%24='-sequencenumber'%5d%7bfill:%23333%3b%7d%23mermaid-0 %5bid%24='-crosshead'%5d path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-0 .messageText%7bfill:%23333%3bstroke:none%3b%7d%23mermaid-0 .labelBox%7bstroke:%239370DB%3bfill:%23ECECFF%3bfilter:none%3b%7d%23mermaid-0 .labelText%2c%23mermaid-0 .labelText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-0 .loopText%2c%23mermaid-0 .loopText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-0 .sectionTitle%2c%23mermaid-0 .sectionTitle%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-0 .loopLine%7bstroke-width:2px%3bstroke-dasharray:2%2c2%3bstroke:%239370DB%3bfill:%239370DB%3b%7d%23mermaid-0 .note%7bstroke:%23aaaa33%3bfill:%23fff5ad%3b%7d%23mermaid-0 .noteText%2c%23mermaid-0 .noteText%26gt%3btspan%7bfill:black%3bstroke:none%3bfont-weight:normal%3b%7d%23mermaid-0 .activation0%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-0 .activation1%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-0 .activation2%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-0 .actorPopupMenu%7bposition:absolute%3b%7d%23mermaid-0 .actorPopupMenuPanel%7bposition:absolute%3bfill:%23ECECFF%3bbox-shadow:0px 8px 16px 0px rgba(0%2c0%2c0%2c0.2)%3bfilter:drop-shadow(3px 5px 2px rgb(0 0 0 / 0.4))%3b%7d%23mermaid-0 .actor-man circle%2c%23mermaid-0 line%7bfill:%23ECECFF%3bstroke-width:2px%3b%7d%23mermaid-0 g rect.rect%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3bstroke:%239370DB%3b%7d%23mermaid-0 .node .neo-node%7bstroke:%239370DB%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node rect%2c%23mermaid-0 %5bdata-look='neo'%5d.cluster rect%2c%23mermaid-0 %5bdata-look='neo'%5d.node polygon%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.swimlane.cluster rect%7bfilter:none%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node path%7bstroke:%239370DB%3bstroke-width:1px%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node .outer-path%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node .neo-line path%7bstroke:%239370DB%3bfilter:none%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node circle%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node circle .state-start%7bfill:black%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.icon-shape .icon%7bfill:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.icon-shape .icon-neo path%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg/%3e%3cdefs%3e%3csymbol id='mermaid-0-computer' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M2 2v13h20v-13h-20zm18 11h-16v-9h16v9zm-10.228 6l.466-1h3.524l.467 1h-4.457zm14.228 3h-24l2-6h2.104l-1.33 4h18.45l-1.297-4h2.073l2 6zm-5-10h-14v-7h14v7z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-0-database' fill-rule='evenodd' clip-rule='evenodd'%3e%3cpath transform='scale(.5)' d='M12.258.001l.256.004.255.005.253.008.251.01.249.012.247.015.246.016.242.019.241.02.239.023.236.024.233.027.231.028.229.031.225.032.223.034.22.036.217.038.214.04.211.041.208.043.205.045.201.046.198.048.194.05.191.051.187.053.183.054.18.056.175.057.172.059.168.06.163.061.16.063.155.064.15.066.074.033.073.033.071.034.07.034.069.035.068.035.067.035.066.035.064.036.064.036.062.036.06.036.06.037.058.037.058.037.055.038.055.038.053.038.052.038.051.039.05.039.048.039.047.039.045.04.044.04.043.04.041.04.04.041.039.041.037.041.036.041.034.041.033.042.032.042.03.042.029.042.027.042.026.043.024.043.023.043.021.043.02.043.018.044.017.043.015.044.013.044.012.044.011.045.009.044.007.045.006.045.004.045.002.045.001.045v17l-.001.045-.002.045-.004.045-.006.045-.007.045-.009.044-.011.045-.012.044-.013.044-.015.044-.017.043-.018.044-.02.043-.021.043-.023.043-.024.043-.026.043-.027.042-.029.042-.03.042-.032.042-.033.042-.034.041-.036.041-.037.041-.039.041-.04.041-.041.04-.043.04-.044.04-.045.04-.047.039-.048.039-.05.039-.051.039-.052.038-.053.038-.055.038-.055.038-.058.037-.058.037-.06.037-.06.036-.062.036-.064.036-.064.036-.066.035-.067.035-.068.035-.069.035-.07.034-.071.034-.073.033-.074.033-.15.066-.155.064-.16.063-.163.061-.168.06-.172.059-.175.057-.18.056-.183.054-.187.053-.191.051-.194.05-.198.048-.201.046-.205.045-.208.043-.211.041-.214.04-.217.038-.22.036-.223.034-.225.032-.229.031-.231.028-.233.027-.236.024-.239.023-.241.02-.242.019-.246.016-.247.015-.249.012-.251.01-.253.008-.255.005-.256.004-.258.001-.258-.001-.256-.004-.255-.005-.253-.008-.251-.01-.249-.012-.247-.015-.245-.016-.243-.019-.241-.02-.238-.023-.236-.024-.234-.027-.231-.028-.228-.031-.226-.032-.223-.034-.22-.036-.217-.038-.214-.04-.211-.041-.208-.043-.204-.045-.201-.046-.198-.048-.195-.05-.19-.051-.187-.053-.184-.054-.179-.056-.176-.057-.172-.059-.167-.06-.164-.061-.159-.063-.155-.064-.151-.066-.074-.033-.072-.033-.072-.034-.07-.034-.069-.035-.068-.035-.067-.035-.066-.035-.064-.036-.063-.036-.062-.036-.061-.036-.06-.037-.058-.037-.057-.037-.056-.038-.055-.038-.053-.038-.052-.038-.051-.039-.049-.039-.049-.039-.046-.039-.046-.04-.044-.04-.043-.04-.041-.04-.04-.041-.039-.041-.037-.041-.036-.041-.034-.041-.033-.042-.032-.042-.03-.042-.029-.042-.027-.042-.026-.043-.024-.043-.023-.043-.021-.043-.02-.043-.018-.044-.017-.043-.015-.044-.013-.044-.012-.044-.011-.045-.009-.044-.007-.045-.006-.045-.004-.045-.002-.045-.001-.045v-17l.001-.045.002-.045.004-.045.006-.045.007-.045.009-.044.011-.045.012-.044.013-.044.015-.044.017-.043.018-.044.02-.043.021-.043.023-.043.024-.043.026-.043.027-.042.029-.042.03-.042.032-.042.033-.042.034-.041.036-.041.037-.041.039-.041.04-.041.041-.04.043-.04.044-.04.046-.04.046-.039.049-.039.049-.039.051-.039.052-.038.053-.038.055-.038.056-.038.057-.037.058-.037.06-.037.061-.036.062-.036.063-.036.064-.036.066-.035.067-.035.068-.035.069-.035.07-.034.072-.034.072-.033.074-.033.151-.066.155-.064.159-.063.164-.061.167-.06.172-.059.176-.057.179-.056.184-.054.187-.053.19-.051.195-.05.198-.048.201-.046.204-.045.208-.043.211-.041.214-.04.217-.038.22-.036.223-.034.226-.032.228-.031.231-.028.234-.027.236-.024.238-.023.241-.02.243-.019.245-.016.247-.015.249-.012.251-.01.253-.008.255-.005.256-.004.258-.001.258.001zm-9.258 20.499v.01l.001.021.003.021.004.022.005.021.006.022.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.023.018.024.019.024.021.024.022.025.023.024.024.025.052.049.056.05.061.051.066.051.07.051.075.051.079.052.084.052.088.052.092.052.097.052.102.051.105.052.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.048.144.049.147.047.152.047.155.047.16.045.163.045.167.043.171.043.176.041.178.041.183.039.187.039.19.037.194.035.197.035.202.033.204.031.209.03.212.029.216.027.219.025.222.024.226.021.23.02.233.018.236.016.24.015.243.012.246.01.249.008.253.005.256.004.259.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.021.224-.024.22-.026.216-.027.212-.028.21-.031.205-.031.202-.034.198-.034.194-.036.191-.037.187-.039.183-.04.179-.04.175-.042.172-.043.168-.044.163-.045.16-.046.155-.046.152-.047.148-.048.143-.049.139-.049.136-.05.131-.05.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.053.083-.051.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.05.023-.024.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.023.01-.022.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.127l-.077.055-.08.053-.083.054-.085.053-.087.052-.09.052-.093.051-.095.05-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.045-.118.044-.12.043-.122.042-.124.042-.126.041-.128.04-.13.04-.132.038-.134.038-.135.037-.138.037-.139.035-.142.035-.143.034-.144.033-.147.032-.148.031-.15.03-.151.03-.153.029-.154.027-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.01-.179.008-.179.008-.181.006-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.006-.179-.008-.179-.008-.178-.01-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.027-.153-.029-.151-.03-.15-.03-.148-.031-.146-.032-.145-.033-.143-.034-.141-.035-.14-.035-.137-.037-.136-.037-.134-.038-.132-.038-.13-.04-.128-.04-.126-.041-.124-.042-.122-.042-.12-.044-.117-.043-.116-.045-.113-.045-.112-.046-.109-.047-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.05-.093-.052-.09-.051-.087-.052-.085-.053-.083-.054-.08-.054-.077-.054v4.127zm0-5.654v.011l.001.021.003.021.004.021.005.022.006.022.007.022.009.022.01.022.011.023.012.023.013.023.015.024.016.023.017.024.018.024.019.024.021.024.022.024.023.025.024.024.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.052.11.051.114.051.119.052.123.05.127.051.131.05.135.049.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.044.171.042.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.022.23.02.233.018.236.016.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.012.241-.015.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.048.139-.05.136-.049.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.051.051-.049.023-.025.023-.024.021-.025.02-.024.019-.024.018-.024.017-.024.015-.023.014-.023.013-.024.012-.022.01-.023.01-.023.008-.022.006-.022.006-.022.004-.021.004-.022.001-.021.001-.021v-4.139l-.077.054-.08.054-.083.054-.085.052-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.044-.118.044-.12.044-.122.042-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.035-.143.033-.144.033-.147.033-.148.031-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.009-.179.009-.179.007-.181.007-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.007-.179-.007-.179-.009-.178-.009-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.031-.146-.033-.145-.033-.143-.033-.141-.035-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.04-.126-.041-.124-.042-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.051-.093-.051-.09-.051-.087-.053-.085-.052-.083-.054-.08-.054-.077-.054v4.139zm0-5.666v.011l.001.02.003.022.004.021.005.022.006.021.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.024.018.023.019.024.021.025.022.024.023.024.024.025.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.051.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.043.171.043.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.021.23.02.233.018.236.017.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.013.241-.014.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.049.139-.049.136-.049.131-.051.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.049.023-.025.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.022.01-.023.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.153l-.077.054-.08.054-.083.053-.085.053-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.048-.105.048-.106.048-.109.046-.111.046-.114.046-.115.044-.118.044-.12.043-.122.043-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.034-.143.034-.144.033-.147.032-.148.032-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.024-.161.024-.162.023-.163.023-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.01-.178.01-.179.009-.179.007-.181.006-.182.006-.182.004-.184.003-.184.001-.185.001-.185-.001-.184-.001-.184-.003-.182-.004-.182-.006-.181-.006-.179-.007-.179-.009-.178-.01-.176-.01-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.023-.162-.023-.161-.024-.159-.024-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.032-.146-.032-.145-.033-.143-.034-.141-.034-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.041-.126-.041-.124-.041-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.048-.105-.048-.102-.048-.1-.05-.097-.049-.095-.051-.093-.051-.09-.052-.087-.052-.085-.053-.083-.053-.08-.054-.077-.054v4.153zm8.74-8.179l-.257.004-.254.005-.25.008-.247.011-.244.012-.241.014-.237.016-.233.018-.231.021-.226.022-.224.023-.22.026-.216.027-.212.028-.21.031-.205.032-.202.033-.198.034-.194.036-.191.038-.187.038-.183.04-.179.041-.175.042-.172.043-.168.043-.163.045-.16.046-.155.046-.152.048-.148.048-.143.048-.139.049-.136.05-.131.05-.126.051-.123.051-.118.051-.114.052-.11.052-.106.052-.101.052-.096.052-.092.052-.088.052-.083.052-.079.052-.074.051-.07.052-.065.051-.06.05-.056.05-.051.05-.023.025-.023.024-.021.024-.02.025-.019.024-.018.024-.017.023-.015.024-.014.023-.013.023-.012.023-.01.023-.01.022-.008.022-.006.023-.006.021-.004.022-.004.021-.001.021-.001.021.001.021.001.021.004.021.004.022.006.021.006.023.008.022.01.022.01.023.012.023.013.023.014.023.015.024.017.023.018.024.019.024.02.025.021.024.023.024.023.025.051.05.056.05.06.05.065.051.07.052.074.051.079.052.083.052.088.052.092.052.096.052.101.052.106.052.11.052.114.052.118.051.123.051.126.051.131.05.136.05.139.049.143.048.148.048.152.048.155.046.16.046.163.045.168.043.172.043.175.042.179.041.183.04.187.038.191.038.194.036.198.034.202.033.205.032.21.031.212.028.216.027.22.026.224.023.226.022.231.021.233.018.237.016.241.014.244.012.247.011.25.008.254.005.257.004.26.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.022.224-.023.22-.026.216-.027.212-.028.21-.031.205-.032.202-.033.198-.034.194-.036.191-.038.187-.038.183-.04.179-.041.175-.042.172-.043.168-.043.163-.045.16-.046.155-.046.152-.048.148-.048.143-.048.139-.049.136-.05.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.05.051-.05.023-.025.023-.024.021-.024.02-.025.019-.024.018-.024.017-.023.015-.024.014-.023.013-.023.012-.023.01-.023.01-.022.008-.022.006-.023.006-.021.004-.022.004-.021.001-.021.001-.021-.001-.021-.001-.021-.004-.021-.004-.022-.006-.021-.006-.023-.008-.022-.01-.022-.01-.023-.012-.023-.013-.023-.014-.023-.015-.024-.017-.023-.018-.024-.019-.024-.02-.025-.021-.024-.023-.024-.023-.025-.051-.05-.056-.05-.06-.05-.065-.051-.07-.052-.074-.051-.079-.052-.083-.052-.088-.052-.092-.052-.096-.052-.101-.052-.106-.052-.11-.052-.114-.052-.118-.051-.123-.051-.126-.051-.131-.05-.136-.05-.139-.049-.143-.048-.148-.048-.152-.048-.155-.046-.16-.046-.163-.045-.168-.043-.172-.043-.175-.042-.179-.041-.183-.04-.187-.038-.191-.038-.194-.036-.198-.034-.202-.033-.205-.032-.21-.031-.212-.028-.216-.027-.22-.026-.224-.023-.226-.022-.231-.021-.233-.018-.237-.016-.241-.014-.244-.012-.247-.011-.25-.008-.254-.005-.257-.004-.26-.001-.26.001z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-0-clock' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M12 2c5.514 0 10 4.486 10 10s-4.486 10-10 10-10-4.486-10-10 4.486-10 10-10zm0-2c-6.627 0-12 5.373-12 12s5.373 12 12 12 12-5.373 12-12-5.373-12-12-12zm5.848 12.459c.202.038.202.333.001.372-1.907.361-6.045 1.111-6.547 1.111-.719 0-1.301-.582-1.301-1.301 0-.512.77-5.447 1.125-7.445.034-.192.312-.181.343.014l.985 6.238 5.394 1.011z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-arrowhead' refX='7.9' refY='5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M -1 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-crosshead' markerWidth='15' markerHeight='8' orient='auto' refX='4' refY='4.5'%3e%3cpath fill='none' stroke='black' stroke-width='1pt' d='M 1%2c2 L 6%2c7 M 6%2c2 L 1%2c7' style='stroke-dasharray: 0%2c 0%3b'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-filled-head' refX='15.5' refY='7' markerWidth='20' markerHeight='28' orient='auto'%3e%3cpath d='M 18%2c7 L9%2c13 L14%2c7 L9%2c1 Z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-sequencenumber' refX='15' refY='15' markerWidth='60' markerHeight='40' orient='auto'%3e%3ccircle cx='15' cy='15' r='6'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-solidTopArrowHead' refX='7.9' refY='7.25' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 8 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-solidBottomArrowHead' refX='7.9' refY='0.75' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 0 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-stickTopArrowHead' refX='7.5' refY='7' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 7 7' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-stickBottomArrowHead' refX='7.5' refY='0' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 7 L 7 0' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3ctext x='673' y='80' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e4%bd%bf%e7%94%a8%e5%ae%a2%e6%88%b7%e7%ab%af%e6%a0%87%e8%af%86%e7%ac%a6%e8%af%b7%e6%b1%82%e6%8e%88%e6%9d%83%3c/text%3e%3cline x1='461' y1='109' x2='890' y2='109' class='messageLine0' data-et='message' data-id='i1' data-from='Device Client' data-to='Auth Server' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3cline x1='454' y1='109' x2='454' y2='109' stroke-width='0' marker-start='url(%23mermaid-0-sequencenumber)'/%3e%3ctext x='454' y='113' font-family='sans-serif' font-size='12px' text-anchor='middle' class='sequenceNumber'%3e1%3c/text%3e%3ctext x='676' y='124' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e8%ae%be%e5%a4%87%e4%bb%a3%e7%a0%81%e3%80%81%e7%94%a8%e6%88%b7%e4%bb%a3%e7%a0%81%e3%80%81%e9%aa%8c%e8%af%81 URI%3c/text%3e%3cline x1='899' y1='153' x2='458' y2='153' class='messageLine1' data-et='message' data-id='i2' data-from='Auth Server' data-to='Device Client' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3cline x1='894' y1='153' x2='894' y2='153' stroke-width='0' marker-start='url(%23mermaid-0-sequencenumber)'/%3e%3ctext x='894' y='157' font-family='sans-serif' font-size='12px' text-anchor='middle' class='sequenceNumber'%3e2%3c/text%3e%3ctext x='266' y='168' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e6%8c%87%e5%af%bc%e7%bb%88%e7%ab%af%e7%94%a8%e6%88%b7%e6%89%93%e5%bc%80%e9%aa%8c%e8%af%81 URI %e5%b9%b6%e8%be%93%e5%85%a5%e7%94%a8%e6%88%b7%e4%bb%a3%e7%a0%81%3c/text%3e%3cline x1='459' y1='197' x2='79' y2='197' class='messageLine0' data-et='message' data-id='i3' data-from='Device Client' data-to='User at browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3cline x1='454' y1='197' x2='454' y2='197' stroke-width='0' marker-start='url(%23mermaid-0-sequencenumber)'/%3e%3ctext x='454' y='201' font-family='sans-serif' font-size='12px' text-anchor='middle' class='sequenceNumber'%3e3%3c/text%3e%3ctext x='673' y='212' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e4%bd%bf%e7%94%a8%e8%ae%be%e5%a4%87%e4%bb%a3%e7%a0%81%e5%92%8c%e5%ae%a2%e6%88%b7%e7%ab%af%e6%a0%87%e8%af%86%e7%ac%a6%e5%bc%80%e5%a7%8b%e8%bd%ae%e8%af%a2%e8%ae%bf%e9%97%ae%e4%bb%a4%e7%89%8c%3c/text%3e%3cline x1='461' y1='241' x2='890' y2='241' class='messageLine0' data-et='message' data-id='i4' data-from='Device Client' data-to='Auth Server' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3cline x1='454' y1='241' x2='454' y2='241' stroke-width='0' marker-start='url(%23mermaid-0-sequencenumber)'/%3e%3ctext x='454' y='245' font-family='sans-serif' font-size='12px' text-anchor='middle' class='sequenceNumber'%3e4%3c/text%3e%3ctext x='483' y='256' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e8%ae%bf%e9%97%ae%e9%aa%8c%e8%af%81 URI %e5%b9%b6%e8%be%93%e5%85%a5%e8%ae%be%e5%a4%87%e4%bb%a3%e7%a0%81%3c/text%3e%3cline x1='82' y1='285' x2='890' y2='285' class='messageLine0' data-et='message' data-id='i5' data-from='User at browser' data-to='Auth Server' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3cline x1='75' y1='285' x2='75' y2='285' stroke-width='0' marker-start='url(%23mermaid-0-sequencenumber)'/%3e%3ctext x='75' y='289' font-family='sans-serif' font-size='12px' text-anchor='middle' class='sequenceNumber'%3e5%3c/text%3e%3ctext x='486' y='300' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e5%b0%86%e7%94%a8%e6%88%b7%e9%87%8d%e5%ae%9a%e5%90%91%e5%88%b0%e7%99%bb%e5%bd%95%e9%a1%b5%e9%9d%a2%3c/text%3e%3cline x1='899' y1='329' x2='79' y2='329' class='messageLine1' data-et='message' data-id='i6' data-from='Auth Server' data-to='User at browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3cline x1='894' y1='329' x2='894' y2='329' stroke-width='0' marker-start='url(%23mermaid-0-sequencenumber)'/%3e%3ctext x='894' y='333' font-family='sans-serif' font-size='12px' text-anchor='middle' class='sequenceNumber'%3e6%3c/text%3e%3ctext x='483' y='344' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e5%ae%8c%e6%88%90%e7%99%bb%e5%bd%95%e6%b5%81%e7%a8%8b%e5%b9%b6%e7%99%bb%e5%bd%95%3c/text%3e%3cline x1='82' y1='373' x2='890' y2='373' class='messageLine0' data-et='message' data-id='i7' data-from='User at browser' data-to='Auth Server' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3cline x1='75' y1='373' x2='75' y2='373' stroke-width='0' marker-start='url(%23mermaid-0-sequencenumber)'/%3e%3ctext x='75' y='377' font-family='sans-serif' font-size='12px' text-anchor='middle' class='sequenceNumber'%3e7%3c/text%3e%3ctext x='486' y='388' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e5%b0%86%e7%94%a8%e6%88%b7%e9%87%8d%e5%ae%9a%e5%90%91%e5%88%b0%e7%99%bb%e5%bd%95%e6%88%90%e5%8a%9f%e9%a1%b5%e9%9d%a2%e5%b9%b6%e6%8c%87%e5%af%bc%e7%94%a8%e6%88%b7%e5%85%b3%e9%97%ad%e6%b5%8f%e8%a7%88%e5%99%a8%3c/text%3e%3cline x1='899' y1='417' x2='79' y2='417' class='messageLine1' data-et='message' data-id='i8' data-from='Auth Server' data-to='User at browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3cline x1='894' y1='417' x2='894' y2='417' stroke-width='0' marker-start='url(%23mermaid-0-sequencenumber)'/%3e%3ctext x='894' y='421' font-family='sans-serif' font-size='12px' text-anchor='middle' class='sequenceNumber'%3e8%3c/text%3e%3ctext x='676' y='432' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e8%bf%94%e5%9b%9e%e8%ae%bf%e9%97%ae%e4%bb%a4%e7%89%8c%e7%bb%99%e5%ae%a2%e6%88%b7%e7%ab%af%ef%bc%88%e5%9b%a0%e4%b8%ba%e8%ae%be%e5%a4%87%e5%9c%a8%e6%ad%a5%e9%aa%a4 4 %e4%b8%ad%e8%bd%ae%e8%af%a2%ef%bc%89%3c/text%3e%3cline x1='899' y1='461' x2='458' y2='461' class='messageLine0' data-et='message' data-id='i9' data-from='Auth Server' data-to='Device Client' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3cline x1='894' y1='461' x2='894' y2='461' stroke-width='0' marker-start='url(%23mermaid-0-sequencenumber)'/%3e%3ctext x='894' y='465' font-family='sans-serif' font-size='12px' text-anchor='middle' class='sequenceNumber'%3e9%3c/text%3e%3c/svg%3e)
- 设备客户端使用客户端标识符(通常是授权服务器平台上的客户端 ID)向授权服务器请求授权。
- 授权服务器向设备客户端响应设备代码、用户代码和验证 URI。
- 设备客户端以文本(或二维码等)形式向用户显示验证 URI 和用户代码,指导用户访问 URI 并输入代码。
- 与步骤 3 同时,设备客户端开始使用设备代码和客户端标识符从授权服务器轮询访问令牌,并开始等待用户查看 授权请求 (Authorization request) 并完成用户授权。
- 用户通过另一台设备上的浏览器访问由授权服务器托管的验证 URI,并输入用户代码。
- 授权服务器将用户重定向到登录页面,并指导用户完成登录。
- 用户完成登录流程并成功登录。
- 授权服务器将用户重定向到登录成功页面,并指导用户关闭浏览器。
- 与步骤 8 同时,授权服务器返回访问令牌给设备客户端,因为客户端自步骤 4 起一直在轮询。
经过这些流程,设备客户端将能够获取 访问令牌 (Access token) 以进行后续服务。
有关更多详细信息,请阅读 RFC 8628 OAuth 2.0 设备授权许可 。
设备流 (Device flow) 的安全注意事项是什么?
设备流涉及跨两个设备的交互,使其面临潜在的安全风险,如设备代码暴露、暴力攻击或中间人 (MitM) 攻击。
虽然仅获取设备代码并不会立即授予授权(因为用户仍然必须进行身份验证和授权),但攻击者可能会在设备代码的有效期内尝试重放设备代码请求。这可能导致未经授权的重复访问。为了增强安全性,请考虑以下预防措施:
- 缩短
expires_in持续时间: 通过缩短设备代码的有效期来减少攻击的机会窗口。 - 限制失败尝试次数: 限制错误代码输入的次数,以防止暴力攻击。
- 强制使用 HTTPS: 确保设备与授权服务器之间的所有通信都使用 HTTPS 加密,以防止中间人攻击。
- 限制单次使用设备代码: 限制每个设备代码仅用于单个会话,以防止其被未经授权的方重复使用。
请注意,单次使用设备代码并不是 OAuth 2.0 设备流的内置要求。这是一种可选的最佳实践。一些开发人员可能有意设计用于使用相同代码进行并发设备授权(例如,在数百个设备上),但这种方法增加了安全风险,应谨慎评估。
OIDC 提供商是否支持设备流 (Device flow)?
虽然设备流传统上与 OAuth 相关联,但 OpenID Connect (OIDC) 提供商也可以支持它。OIDC 提供了超越 OAuth 主要关注授权的额外优势。它扩展到认证 (Authentication),允许应用程序在单个流程中获取 访问令牌 (Access token) 和 ID 令牌 (ID token) 。
OIDC 的强大统一身份管理,包括令牌验证和 刷新 ,使其非常适合在设备和应用程序之间进行安全、可靠的 认证 (Authentication, AuthN) 和 授权 (Authorization, AuthZ) ,特别是那些输入能力有限的设备。